
من VPN إلى الثقة الصفرية
تحليل استراتيجي لتقنيات الوصول إلى الشبكة للمؤسسات
إعداد فريق أبحاث تقنيات جدر — الرياض، المملكة العربية السعودية
تقنية Zero Trust Network Access، أو ZTNA، تربط الشخص المصرّح له بتطبيق محدد بعد التحقق من هويته وحالة جهازه وسياسة الوصول المناسبة. الفكرة ليست أن اتصالك بشبكة الشركة يجعلك موثوقًا تلقائيًا، بل أن كل وصول يحتاج مبررًا واضحًا. هذا الملخص يساعدك تفهم قرارات الانتقال من VPN إلى الوصول المبني على التطبيقات، قبل تحميل الورقة البيضاء وقراءة تفاصيلها.
وش تعني ZTNA عمليًا؟
تحدد السياسة من يقدر يستخدم التطبيق، ومن أي جهاز، وتحت أي شروط. بعدها تسمح نقطة التنفيذ بالاتصال بالمورد المطلوب فقط، بدل فتح مسار واسع إلى الشبكة. نجاح هذا النموذج يعتمد على هوية موثوقة، ومعلومات مناسبة عن الجهاز، وسجلات تساعد فريقك يفهم ما حدث. وجود بوابة جديدة وحده لا يكفي إذا كانت صلاحيات المستخدم غير واضحة أو دورة إيقاف الحسابات ضعيفة.
أما Zero Trust فهو نهج أوسع من الوصول عن بُعد. يشمل الحسابات ذات الامتيازات، والاتصال بين الأنظمة، وحماية البيانات، والاستجابة للحوادث. تقدر تستخدم ZTNA كجزء من هذا النهج، لكن التصميم لازم يراعي طريقة عمل فريقك والتطبيقات الموجودة عندك، لا أن يفترض أن كل الأنظمة تدعم أسلوب المصادقة نفسه.
ليش قد لا يكون VPN كافيًا؟
يوفّر VPN تشفيرًا للاتصال، وقد يبقى مناسبًا لبعض الأعمال الإدارية أو الأنظمة القديمة. المشكلة غالبًا في الصلاحيات المحيطة به: وصول شبكي واسع، واستثناءات تتراكم، وفحص محدود للأجهزة، وحساب مورد يستمر بعد انتهاء مهمته. إذا انسرقت بيانات الدخول، قد يصير أثرها أكبر عندما يكشف اتصال واحد أنظمة لا يحتاجها المستخدم أصلًا.
استبدال VPN بدون معالجة هذه الممارسات ينقل المشكلة إلى أداة مختلفة. ابدأ بمراجعة مالك كل تطبيق، ومجموعات الوصول، وقوة المصادقة، وقدرتك على متابعة الجلسات. حدّد الأنظمة التي لا تدعم الضوابط الحديثة، ووثّق بدائل الحماية المناسبة لها. لا تفترض أن منتجًا واحدًا يعالج كل اعتماد تقني أو تشغيلي في بيئتك.
كيف تخطط للانتقال خطوة بخطوة؟
- احصر التطبيقات والمستخدمين والموردين ومسارات البيانات. سجّل المالك وطريقة المصادقة والاعتمادات الشبكية ومسارات الوصول المهمة لاستمرار العمل.
- اتفق مع مالك التطبيق على السياسة: من يحتاج الوصول، وما شروط الجهاز، ومن يعتمد الاستثناء، وكيف يعمل الوصول الطارئ عند الحاجة.
- ابدأ بتجربة محدودة على تطبيق منخفض المخاطر ومع مستخدمين يمثلون واقع العمل. اختبر التسجيل والأداء والدعم وخطة الرجوع قبل التوسع.
- اربط إدارة الهوية والأجهزة والمراقبة الأمنية. تأكد أن رفض الوصول وتغيير السياسة والجلسات المريبة تنتج أدلة يقدر فريقك يتعامل معها.
- انقل مجموعات واضحة بالتدريج، ثم ألغِ صلاحيات VPN التي لم تعد مطلوبة. راجع الاستثناءات والأنظمة القديمة عند تغيّر الأدوار والتطبيقات.
أهم النقاط قبل اتخاذ القرار
قس جودة قرار الوصول، مو عدد المستخدمين الذين انتقلوا فقط. ابحث عن صلاحيات محددة لكل تطبيق، وإيقاف سريع لوصول المورد، وخطة استعادة مجرّبة، وسجلات مفهومة أثناء التحقيق. وزّع المسؤوليات بين الأمن والتشغيل ومالك التطبيق ومكتب الدعم قبل الإطلاق، عشان ما تتحول الاستثناءات اليومية إلى فجوات مستمرة.
الورقة تساعدك في نقاش التصميم واختيار الحل، لكنها لا تستبدل تقييم بيئتك ولا تثبت امتثالك لأي إطار. ابدأ بنطاق واضح، واشرح التغيير المتوقع على العمل، وقارن البدائل بحسب تطبيقاتك الفعلية. تقدر تطلب النسخة الكاملة من النموذج أدناه وتستخدمها كنقطة بداية لحوار مبني على احتياجك.
أسئلة شائعة
هل أقدر ألغي كل اتصالات VPN؟
مو بالضرورة. بعض البروتوكولات القديمة أو إجراءات الإدارة والاستعادة قد تحتاج VPN مضبوطًا. قيّم كل تطبيق، واختبر اعتماده على الشبكة، وحدّد مالكًا وموعد مراجعة لكل استثناء بدل إبقائه مفتوحًا بلا متابعة.
هل المصادقة متعددة العوامل تكفي؟
MFA تقوّي التحقق من الهوية، لكنها وحدها لا تحدد صلاحية التطبيق أو سلامة الجهاز أو سلوك الجلسة. اربطها بأقل صلاحية لازمة، وإدارة دورة الحساب، ومراقبة تتناسب مع حساسية الخدمة والبيانات.
هل ينفع الحل للموردين؟
نعم، إذا كان التصميم يدعم هوياتهم وأجهزتهم. احصر الوصول في التطبيقات المطلوبة، وحدّد الموافقة ومدة الصلاحية، واختبر أن انتهاء العلاقة أو المهمة يوقف الوصول فعلًا بدون اعتماد على إجراء يدوي منسي.
كم يحتاج الانتقال من وقت؟
المدة تعتمد على حصر التطبيقات وجاهزية الهوية والاعتمادات القديمة ونتيجة التجربة. خطة مرحلية بحدود واضحة ونقاط تحقق واقعية أفضل من وعد بمدة ثابتة قبل معرفة بيئتك أو اختبار مسارات العمل المهمة.
هل ZTNA يعني أننا ممتثلون؟
لا. التقنية تدعم بعض متطلبات التحكم بالوصول، لكن الامتثال يحتاج تحديد الالتزامات والحوكمة والتنفيذ والأدلة. اربط التصميم بما ينطبق على منشأتك، وتحقق من فعالية الضوابط بدل الاكتفاء بوجود المنتج أو تشغيله.
نظرة عامة
تقدم هذه الورقة البيضاء تحليلاً شاملاً قائماً على منهجيات معيارية لأسباب عدم كفاية بنية VPN التقليدية لمتطلبات الأمن السيبراني الحديثة، وتبني الحالة الاستراتيجية لاعتماد الوصول بالثقة الصفرية (ZTNA) كنهج معماري متفوق.
المواضيع الرئيسية
- ●مشاكل بنية VPN التقليدية والثغرات الأمنية
- ●مبادئ الثقة الصفرية ونماذج بنية ZTNA
- ●تحليل الموقع التنافسي وتقييم نضج التقنية
- ●التوافق مع NCA ECC وNIST وCISA
- ●خارطة طريق الانتقال من VPN إلى ZTNA
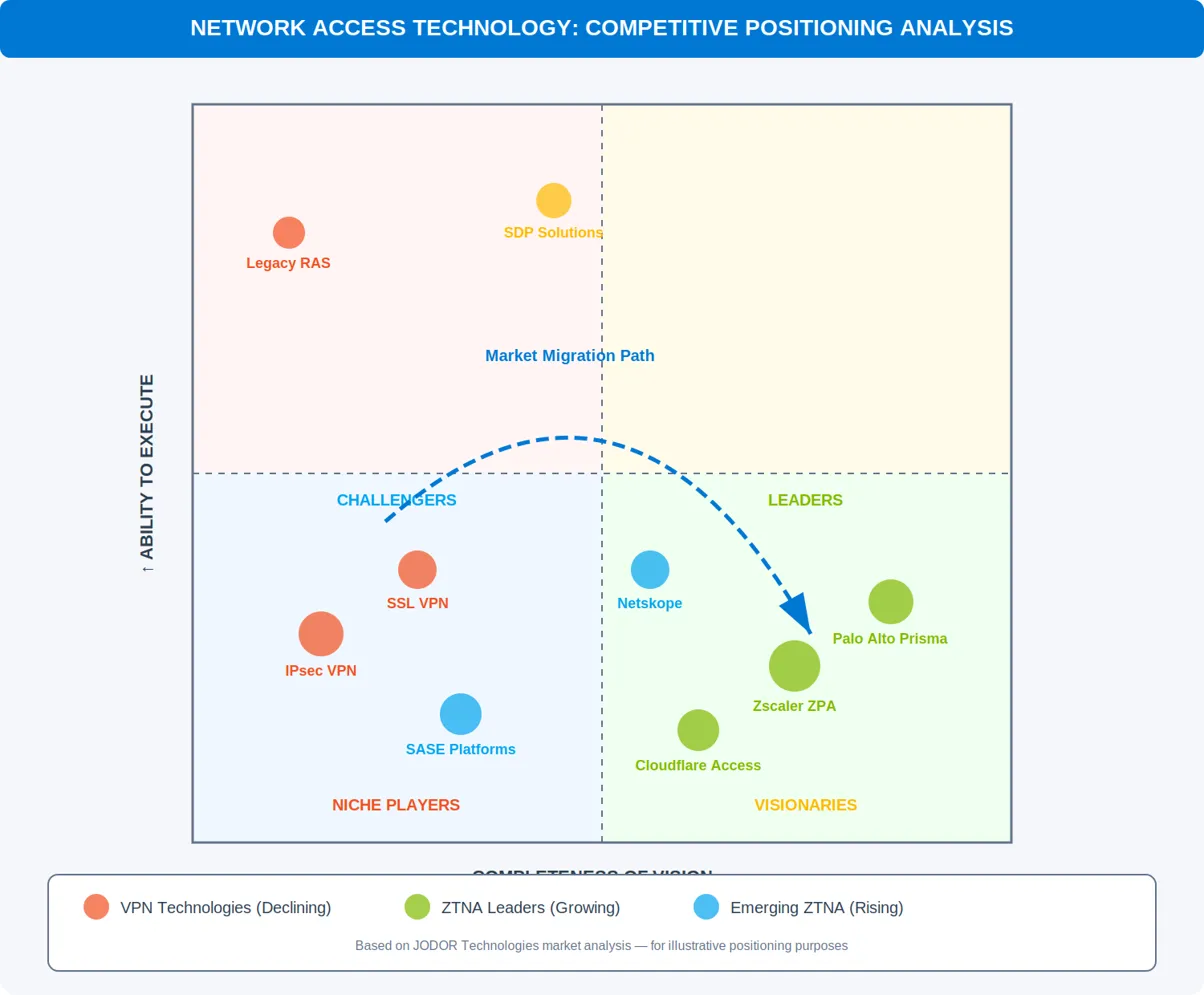
معاينة من الورقة البيضاء — تحليل تحديد المواقع التنافسية