

آفاق التهديدات 2026–2027: ما رأيناه، وما ينتظرنا
ما رصدته حسّاسات جدر داخل المملكة، وما وجدته أهم الدراسات العالمية والإقليمية في 2026، وخمسة أشياء نتوقعها في 2027.
تحميل التقرير (PDF)محتوى واضح للقادة، وتفاصيل تقنية للمدافعين، ومقاطع قصيرة للجميع.
التقارير والمقالات
ما رصدته حسّاسات جدر داخل المملكة، وما وجدته أهم الدراسات العالمية والإقليمية في 2026، وخمسة أشياء نتوقعها في 2027.
تحميل التقرير (PDF)نصف المهاجمين اللي رصدتهم جدر ما كانوا في أي قائمة حظر عامة. هذا المقال يشرح ليش Deception يكشفهم، وكيف تحصل على قائمة مهاجميك أنت بدون ما تثبّت أي شيء.
تحميل التقرير (PDF)قراءة تقنية لـ 2,207 مهاجمين خلال 56 يومًا: التوقيت، وعائلات الاستغلال والثغرات، وتقنيات MITRE ATT&CK، وقواعد YARA التي نستخدمها لاكتشافهم.
تحميل التقرير (PDF)كيف بنينا المنظومة، وكيف ينتقل كل تنبيه من قاعدة ثابتة إلى نموذج سريع ثم نموذج خبير ثم إنسان، وماذا قالت الأرقام بعد 15 يومًا من التشغيل الحي.
تحميل التقرير (PDF)المقالات والأبحاث
ما رصدته حسّاسات جدر داخل المملكة، وما وجدته أهم الدراسات العالمية والإقليمية في 2026، وخمسة أشياء نتوقعها في 2027.
الفيديوهات
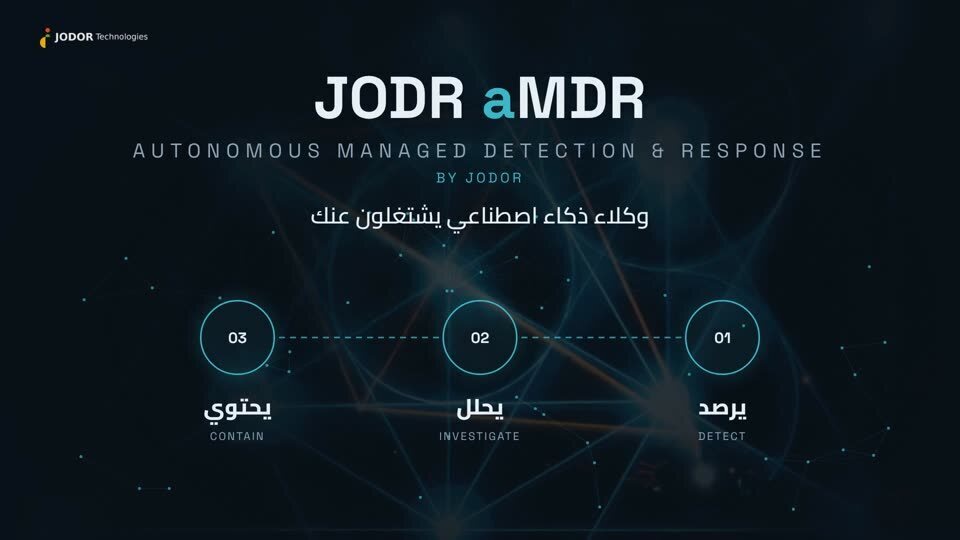
الهجمات لا تنتظر أحدًا. تعرّف على تكامل خدماتنا الثلاث مع JODR aMDR لمساعدتك على الاستعداد.
 المزيد من الفيديوهات قريبًا
 المزيد من الفيديوهات قريبًا
شركة الدفع، ومزوّد الخدمة السحابية، والمطوّر الخارجي، ومركز الاتصال: كل واحد منهم إما متصل بأنظمتك أو يحتفظ بجزء من بياناتك. يعني أي ثغرة عنده هي في الحقيقة ثغرة عندك. إدارة مخاطر الأطراف الثالثة بشكل صحيح ما تحتاج تعقيد: ▪ صنّف مورديك حسب البيانات والصلاحيات اللي عندهم، فهم مو كلهم بنفس الخطورة. ▪ ضع المتطلبات الأمنية في العقد من البداية، لأن فرضها بعد التوقيع أصعب بكثير. ▪ ركّز المراجعة العميقة
كثير من الجهات تتعامل مع بيانات عملائها كرصيد تجمعه وتحتفظ به. أما نظام حماية البيانات الشخصية (PDPL) فيطلب منك أن تعرف بالضبط وش البيانات اللي عندك، وليش جمعتها، ومين يقدر يوصل لها، وإلى متى تحتفظ فيها. عشان تكون جاهز، ببساطة لازم تبدأ بأربع خطوات: ▪ أول شيء، اعرف وين تُجمع البيانات الشخصية، ووين تُخزّن، ومع مين تُشارك. ▪ بعدها حدّد لكل استخدام للبيانات أساسه النظامي والمدة اللي بتحتفظ فيها. ▪ حو
: 1. ما أبرز خمسة مخاطر سيبرانية لدينا، موصوفة بلغة الأعمال؟ 2. ما المتطلبات التنظيمية التي لم نستوفها بعد، ومتى نستوفيها؟ 3. ما سرعة علمنا بوقوع حوادث الامن السيبراني؟ 4. من يحتفظ ببياناتنا الحساسة خارج الجهة؟ 5. هل يتوافق إنفاقنا الأمني مع المخاطر الأهم فعلاً؟ #JODORTechnologies #JODORChecklist #GRC #Cybersecurity #الأمن_السيبراني
اجتياز التقييم هو الحد الأدنى لا السقف. الحوكمة الجيدة تُبيّن للقيادة أين يكمن الخطر الحقيقي وما الخطوة التالية. تساعد ممارسة الحوكمة والمخاطر والالتزام لدينا الجهات على: ▪ قياس النضج وفق NCA ECC وSAMA CSF وPDPL ▪ بناء سياسات ومعايير قابلة للتطبيق فعلاً ▪ إدارة سجل مخاطر حيّ، لا جدول سنوي ▪ عرض المخاطر السيبرانية على مجلس الإدارة بلغة الأعمال النتيجة: برنامج يمكن الدفاع عنه أمام الجهة التنظيمية وش
تخضع الجهات المنظمة في المملكة لأطر واضحة: NCA ECC وSAMA CSF وPDPL، وغالباً ISO/IEC 27001 معها. ومع ذلك ما زالت برامج أمنية كثيرة تُنتج ملاحظات تحتاج إلى إعادة ربط يدوي قبل كل مراجعة. نهجنا بسيط: كل تقييم وتصميم ومُخرَج يُربط بالإطار من اليوم الأول. إعادة عمل أقل، ومراجعات أسرع، وحوار أوضح مع مجلس الإدارة. #JODORTechnologies #JODORInsights #GRC #SaudiArabia #الأمن_السيبراني
يقوم خط استشارات وتنفيذ الأمن السيبراني لدينا على خمسة تخصصات: 01 الحوكمة والمخاطر والالتزام 02 الأمن الهجومي 03 الدفاع السيبراني 04 أمن السحابة والذكاء الاصطناعي 05 هندسة الأمن لكل تخصص خبراؤه ومنهجياته، لكنها تشترك في معيار تنفيذ واحد، ونموذج تقارير واحد، وقاعدة واحدة: كل ملاحظة قابلة للربط بالإطار الذي تُقاس عليه جهتكم. في الأشهر القادمة نتناولها واحداً تلو الآخر، بدءاً بالحوكمة. #JODORTechnol
تعرّف على أوجه قصور VPN التقليدي، وآلية عمل Zero Trust Network Access، وخارطة انتقال متوافقة مع NCA ECC وإرشادات NIST وCISA.
استكشف الورقة البيضاءرسالة واحدة عند نشر محتوى جديد، دون غيره.